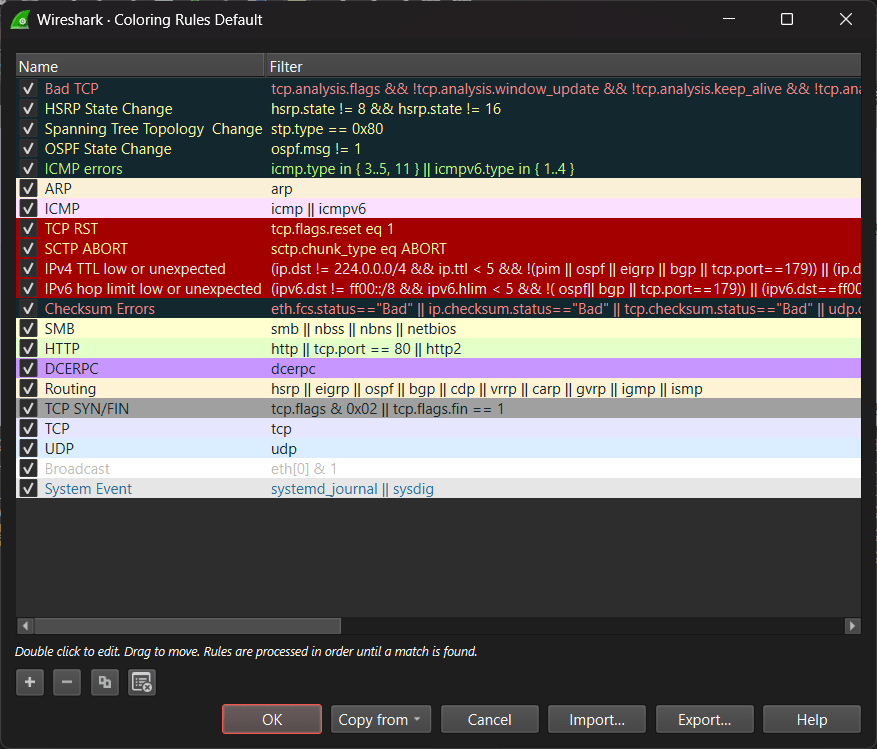
Wireshark ist der unangefochtene Champion, wenn es um die Analyse von Netzwerkprotokollen geht. Systemadministratoren, IT-Sicherheitsexperten und Netzwerkingenieure auf der ganzen Welt verlassen sich täglich auf dieses Tool. Es startete 1998 unter dem Namen Ethereal und hat sich seitdem zu einem enorm mächtigen Open-Source-Werkzeug entwickelt, mit dem man den gesamten Traffic in einem Computernetzwerk mitschneiden und interaktiv auswerten kann.
Das Programm versetzt die Netzwerkschnittstelle in den Promiscuous Mode. So kann es die mikroskopischen Details der Netzwerkkommunikation abfangen und in Echtzeit darstellen. Unter Windows ist es ein absolutes Diagnose-Tool, auf das man nicht verzichten kann. Egal ob du als Entwickler checkst ob eine App eine API richtig anspricht, als Security-Analyst den Traffic von Malware untersuchst oder als Netzwerkingenieur das langsame Büro-Netzwerk troubleshootest: Wireshark gibt dir den tiefstmöglichen Einblick in das, was wirklich auf der Leitung passiert.
Deep Packet Inspection
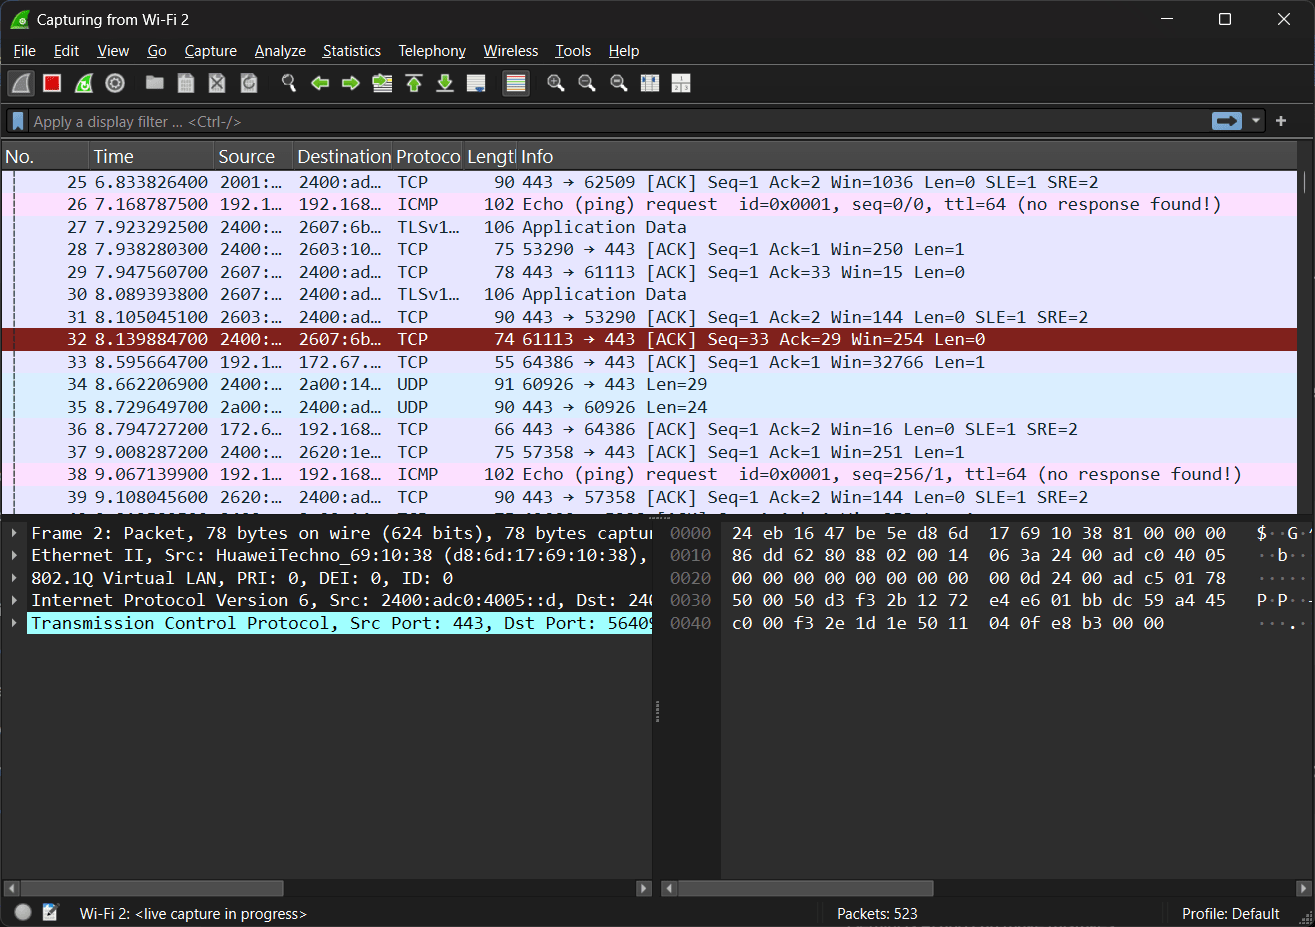
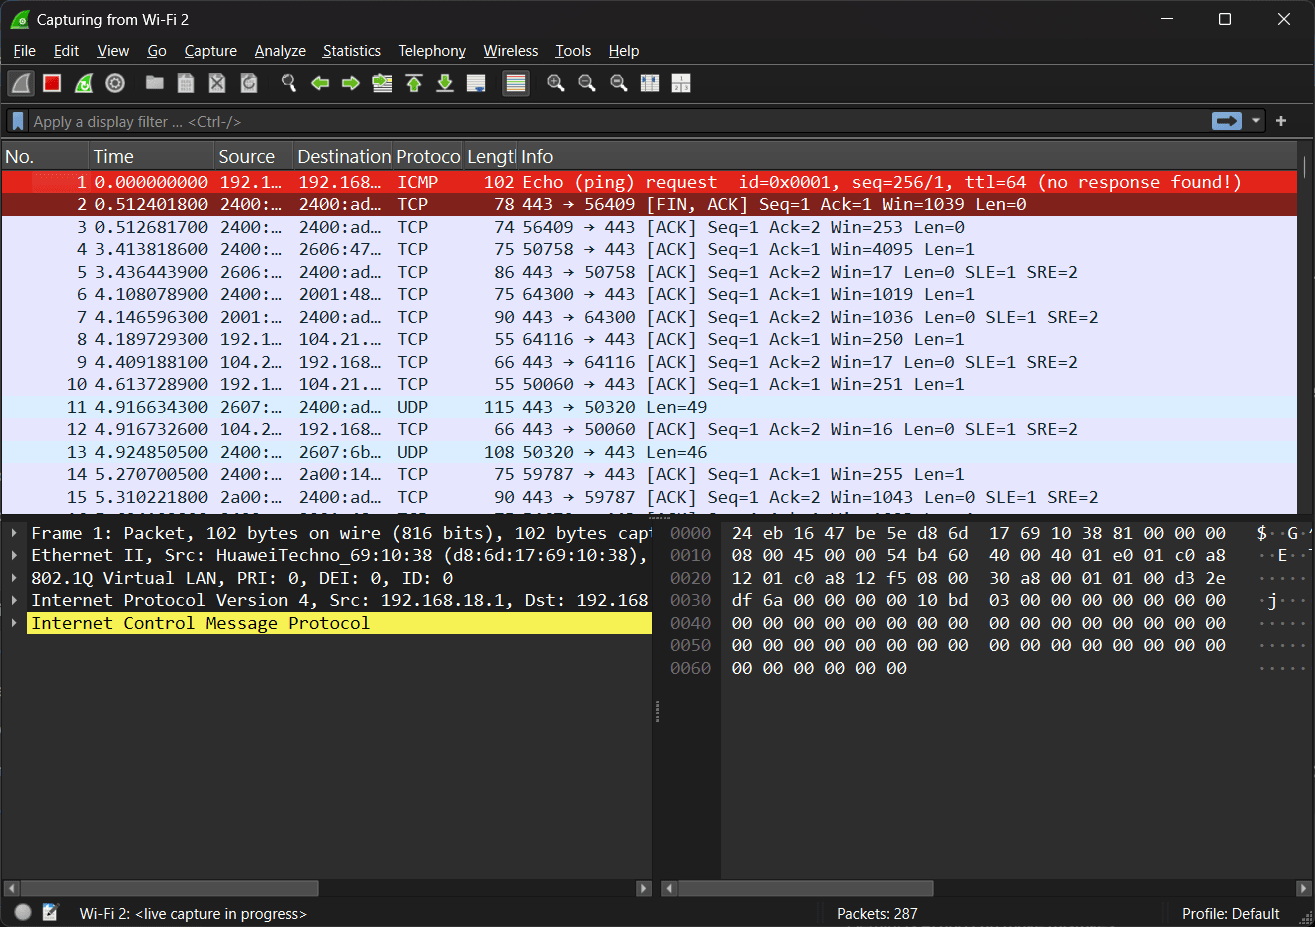
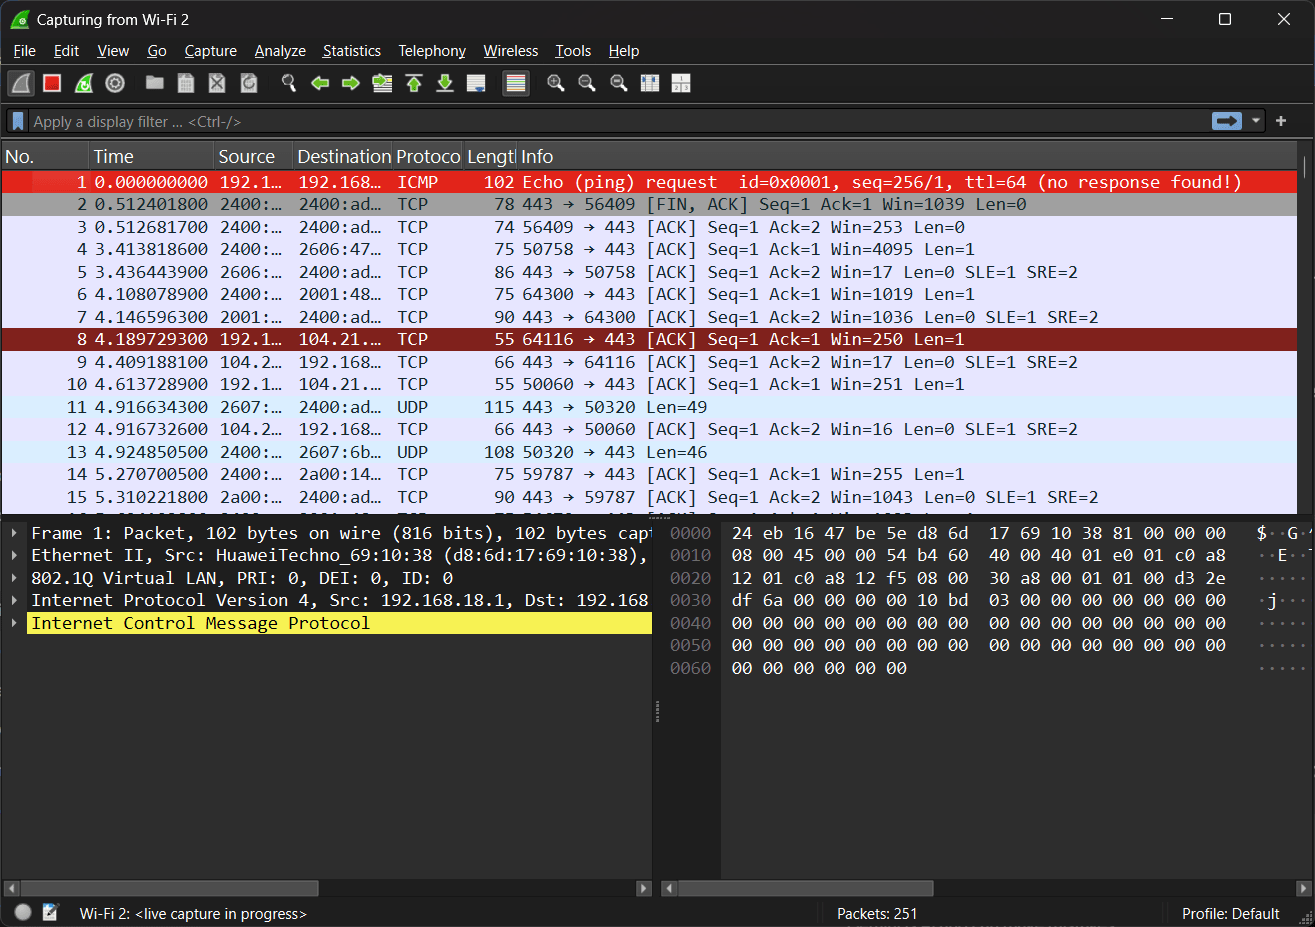
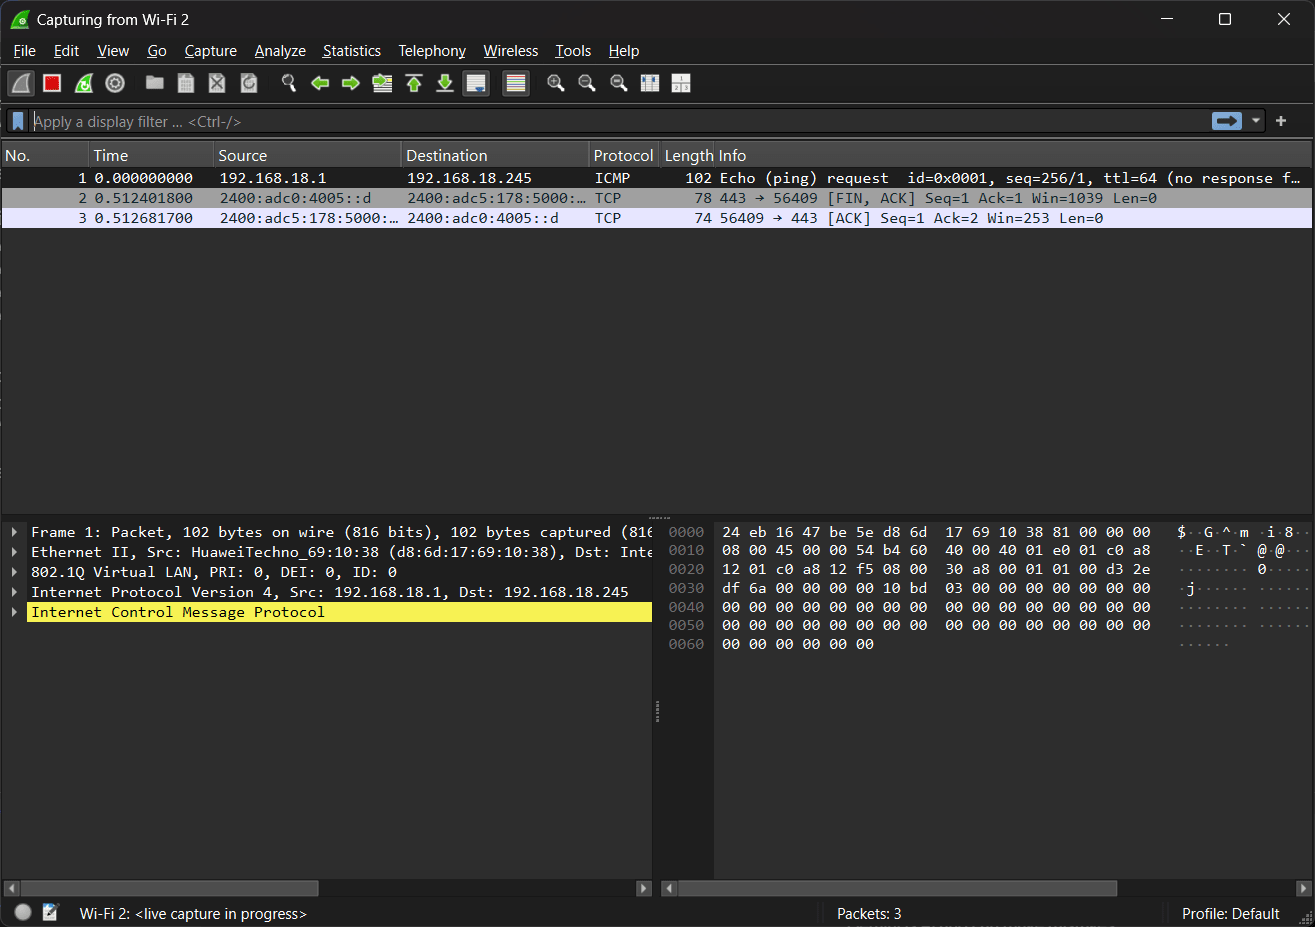
Im Kern brilliert Wireshark darin, rohe Netzwerkdaten zu zerlegen. Das Tool dekodiert und zeigt die Felder von über 3000 verschiedenen Netzwerkprotokollen an. Das reicht von simplen Ethernet-Frames und IP-Paketen bis hin zu komplexen Protokollen auf Anwendungsebene wie HTTP, DNS und TLS. Die Oberfläche gliedert jedes Paket hierarchisch auf. Du kannst die Header aufklappen und dir die exakten Hex- und ASCII-Payloads ansehen, die gerade übertragen werden.Erweiterte Display-Filter
Bei Tausenden von Updates pro Sekunde ist es fast unmöglich, den Datenfluss manuell zu überblicken. Wireshark löst dieses Problem mit der stärksten Filter-Engine der Branche. Du kannst sehr spezifische Syntax eingeben (wie tcp.port == 443 oder ip.addr == 192.168.1.100), um sofort den exakten Traffic zu isolieren, den du suchst. Außerdem reicht ein Rechtsklick auf ein TCP- oder UDP-Paket und ein Klick auf "Follow Stream", um die komplette Konversation als gut lesbaren Text zu rekonstruieren.Live-Captures und Offline-Analyse
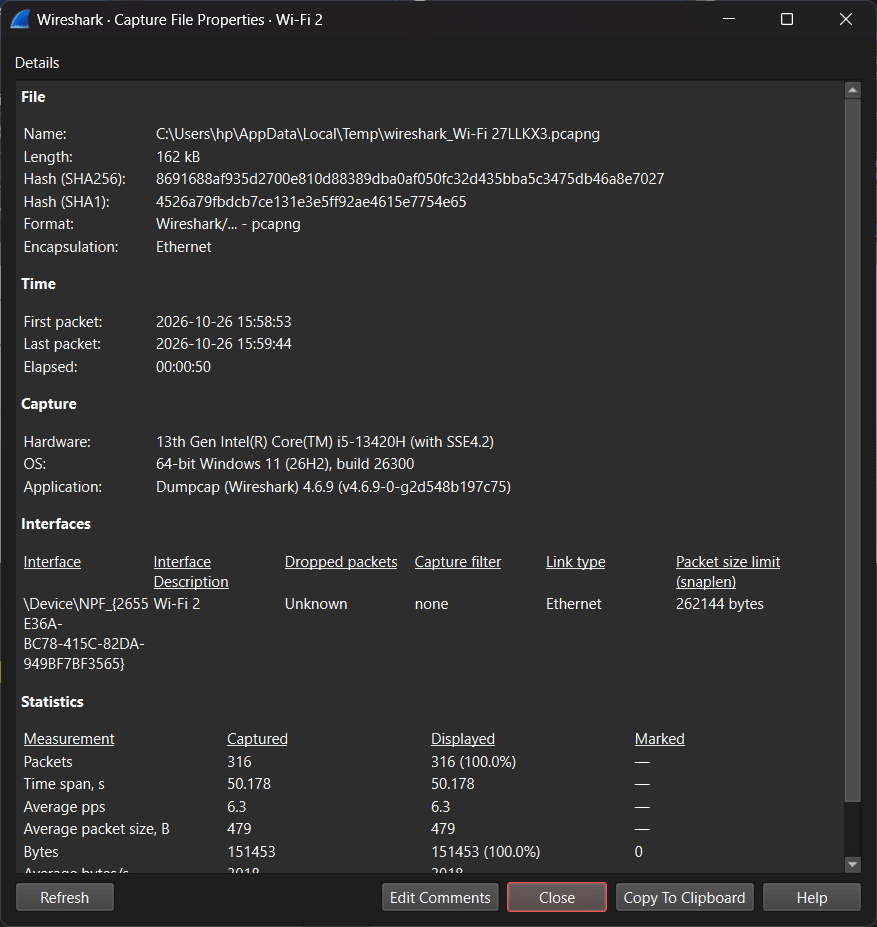
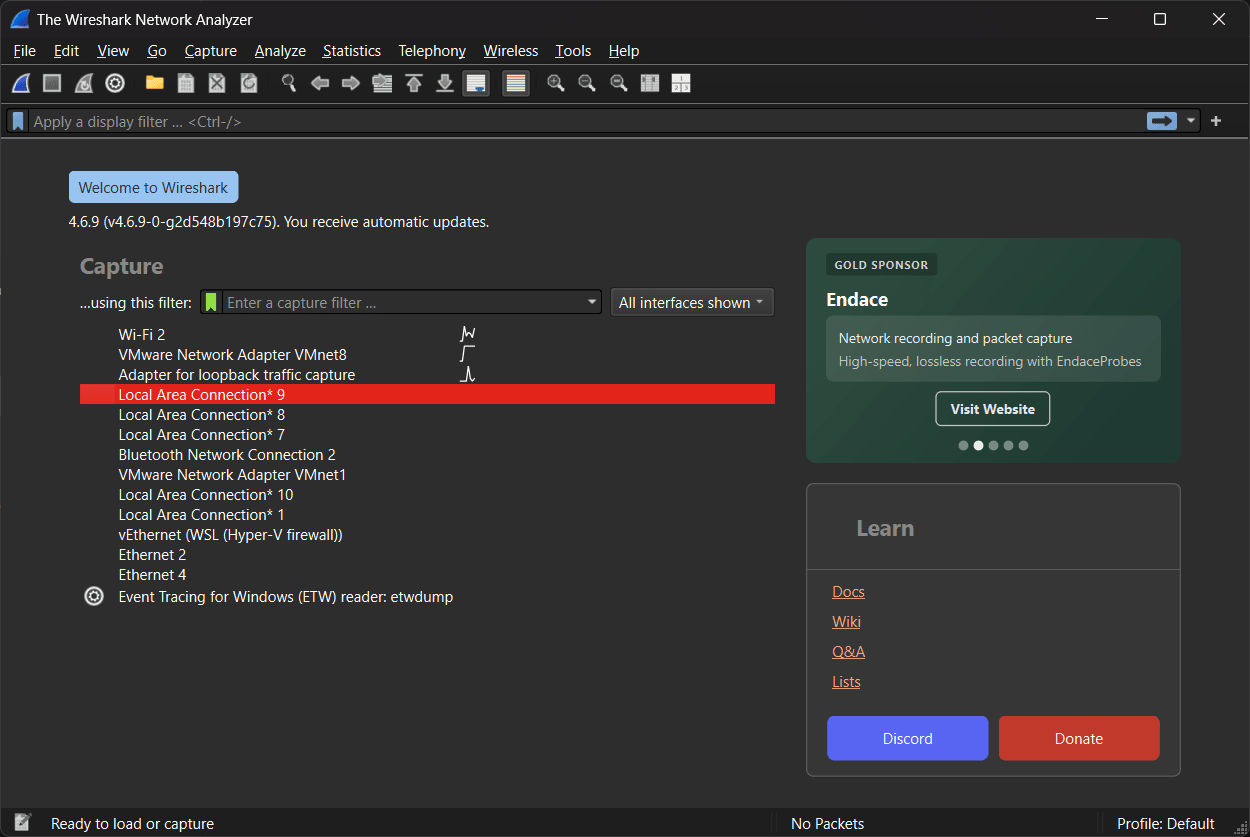
Wireshark fängt Live-Traffic von zahlreichen Windows-Netzwerkschnittstellen ab, darunter Ethernet-Adapter und Wi-Fi-Karten. Mindestens genauso praktisch ist aber die Offline-Analyse. Security-Engineers zeichnen den Traffic auf Headless-Linux-Servern oft mit Kommandozeilen-Tools wie tcpdump oder tshark auf. Diese Daten speichern sie dann als .pcap oder .pcapng Datei, um sie später bequem in der Windows-GUI von Wireshark visuell auszuwerten.Komplett kostenlos und Open-Source
Das Programm wird von einer riesigen weltweiten Community von Netzwerkexperten gepflegt und von der Wireshark Foundation gesponsert. Das Beste daran: Die Software ist komplett kostenlos und Open-Source.Ein unverzichtbares Diagnose-Tool für Netzwerkprofis
Wireshark ist sicher nichts für den normalen Endanwender. Wer aber Netzwerke verwaltet, absichert oder dafür entwickelt, kommt an dem Tool schlichtweg nicht vorbei. Der unübertroffene Protokoll-Support, die extrem starken Filter und der Umstand, dass es komplett gratis ist, machen es zum ultimativen Packet-Analyzer. Um die Software effektiv zu nutzen, braucht man zwar ein solides Grundwissen in Sachen TCP/IP-Netzwerke, aber Wireshark zu meistern ist letztlich ein echter Meilenstein für jeden Technikprofi.